
EPISODE · Aug 22, 2026 · 19 MIN
De onzichtbare hoofdsleutel van Entra ID: Waarom "geen actie vereist" dé valstrik van 2026 is
from Daily WTF!
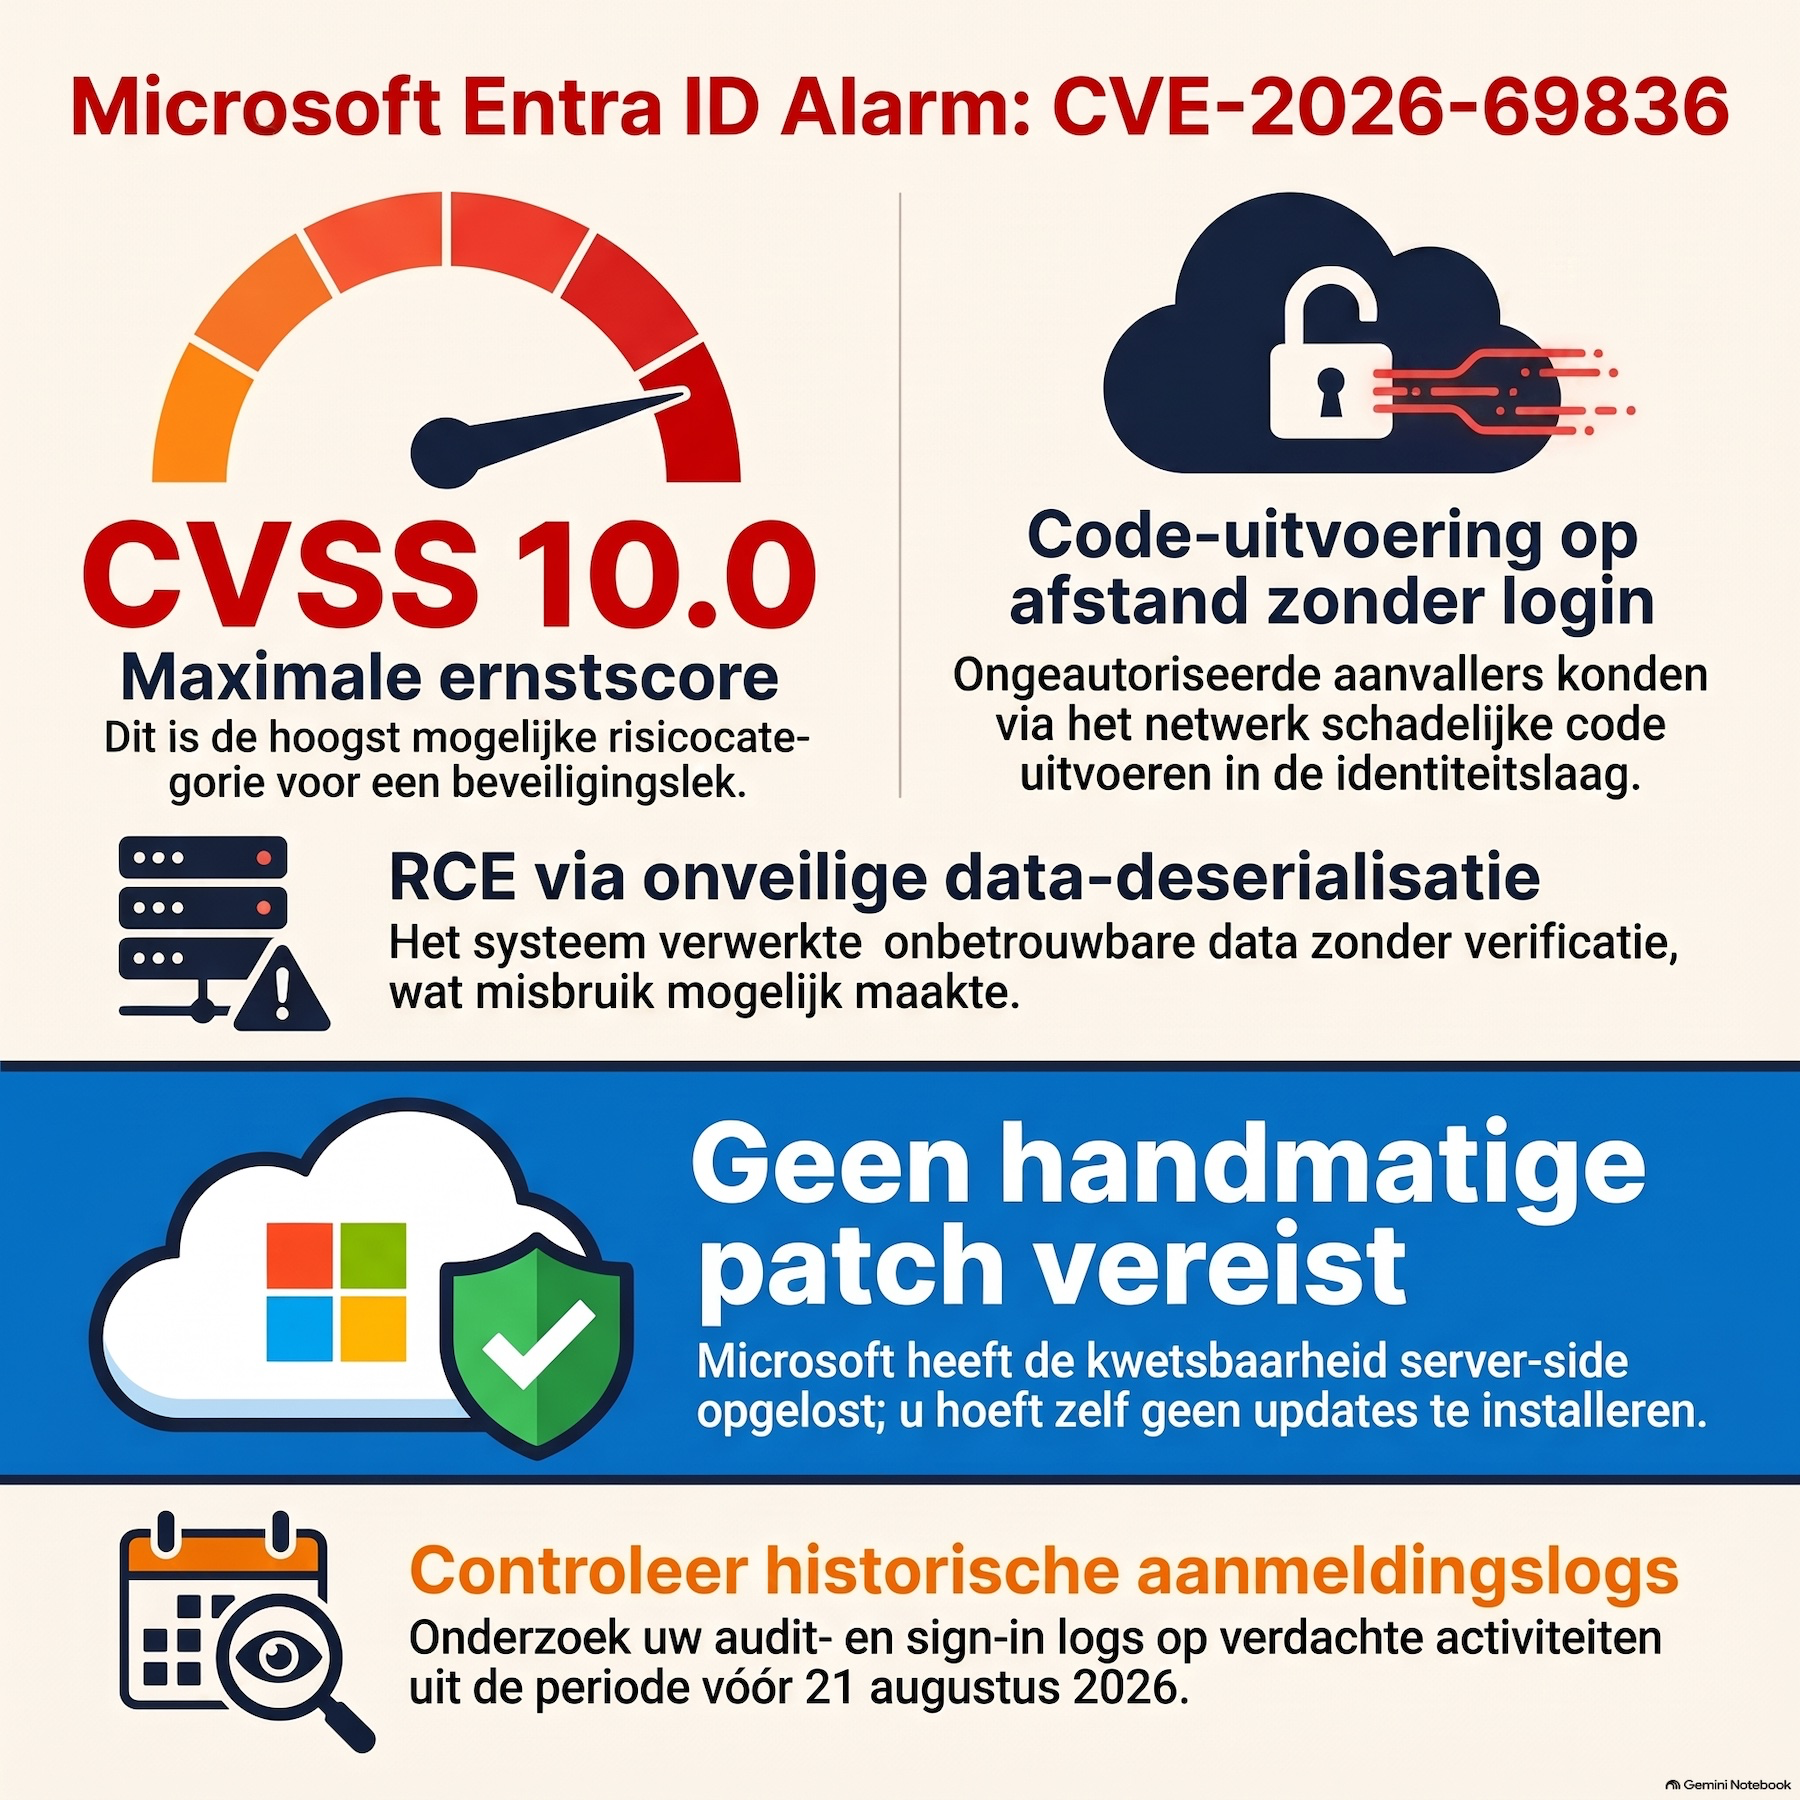
Een CVSS-score van 10.0, geen authenticatie nodig, en de mogelijkheid om ongemerkt de voordeur van tienduizenden organisaties, overheden en ziekenhuizen wereldwijd geruisloos te openen. In de nieuwste episode van onze podcast duiken we diep in CVE-2026-69836 — een kritiek lek in Microsoft Entra ID dat de cybersecuritywereld op zijn kop zette.Wat begint als een technische fout in een vergeten legacy-onderdeel, legt in werkelijkheid een gigantische blinde vlek bloot in de cloud-gebaseerde identiteitssystemen waar we massaal op bouwen.De anatomie van het lek (CVE-2026-69836)Het mechanisme: Een klassieke deserialisatiefout van onvertrouwde data. Een aanvaller kon van afstand een 'platgeslagen' datapakket sturen dat zichzelf op de server uitvouwde als een digitaal Trojaans paard.Geen authenticatie: Zonder in te loggen kon een kwaadwillende de server dwingen om zogenaamde Actor Tokens(digitale mandaten) uit te reiken. Hiermee promoveer je jezelf onzichtbaar tot hoogste beheerder over Microsoft 365, Azure-omgevingen en gekoppelde applicaties.Perimeter-compressie: Omdat organisaties hun beveiliging hebben gecentraliseerd bij één cloud-poortwachter, krimp de verdedigingslinie van duizenden bedrijven in tot één enkel kwetsbaar controlepunt.De communicatiechaos: Van wereldwijde paniek naar "niks aan de hand" Het incident legde een schurende dynamiek bloot tussen cloudleveranciers en IT-beheerders:Donderdag: Microsoft publiceert de 10.0-waarschuwing met de status actief misbruikt in het wild. Incident response teams over de hele wereld laten direct alles vallen.Vrijdag: De status verandert stilzwijgend naar niet actief misbruikt en "fully mitigated" aan de serverkant.De boodschap: "Geen actie vereist vanuit de klant."Waarom "Geen actie vereist" een gevaarlijke misvatting is Dat Microsoft de bug op de achtergrond heeft gedicht, betekent enkel dat je nu geen patch meer hoeft te installeren. Het geeft nul garantie dat een aanvaller in de maanden voorafgaand aan de patch niet al binnen is gedrongen.Blinde vlek in audit logs: Entra ID genereerde voor deze specifieke onderdelen helemaal geen logboeken voor eindgebruikers. Beheerders staren letterlijk naar een lege pagina.Onzichtbare achterdeuren: Een aanvaller die vóór de patch binnenkwam, kon simpelweg een malafide Service Principal (een geautomatiseerd robot-account) aanmaken. Die achterdeur blijft actief bestaan, patch of geen patch.Het Zero Trust-dilemma: Zero Trust dicteert: "vertrouw niets, verifieer alles". Maar wie verifieert de identiteitsprovider als de leverancier de logboeken beheert en het narratief bepaalt?De grote vraag voor de toekomst Zijn we te ver doorgeslagen in het centraliseren van onze identiteitsarchitectuur? Als de sleutelhanger van de hele wereld bij één partij ligt, worden gedecentraliseerde identiteitssystemen misschien wel een noodzakelijk alternatief.
Embed this episode
Ready to play
De onzichtbare hoofdsleutel van Entra ID: Waarom "geen actie vereist" dé valstrik van 2026 is
No transcript for this episode yet
Similar Episodes
No similar episodes found.
Similar Podcasts
No similar podcasts found.