
EPISODE · Aug 24, 2026 · 20 MIN
Het valse auto-alarm in je CI/CD: container security & golang ontrafeld
from Daily WTF!
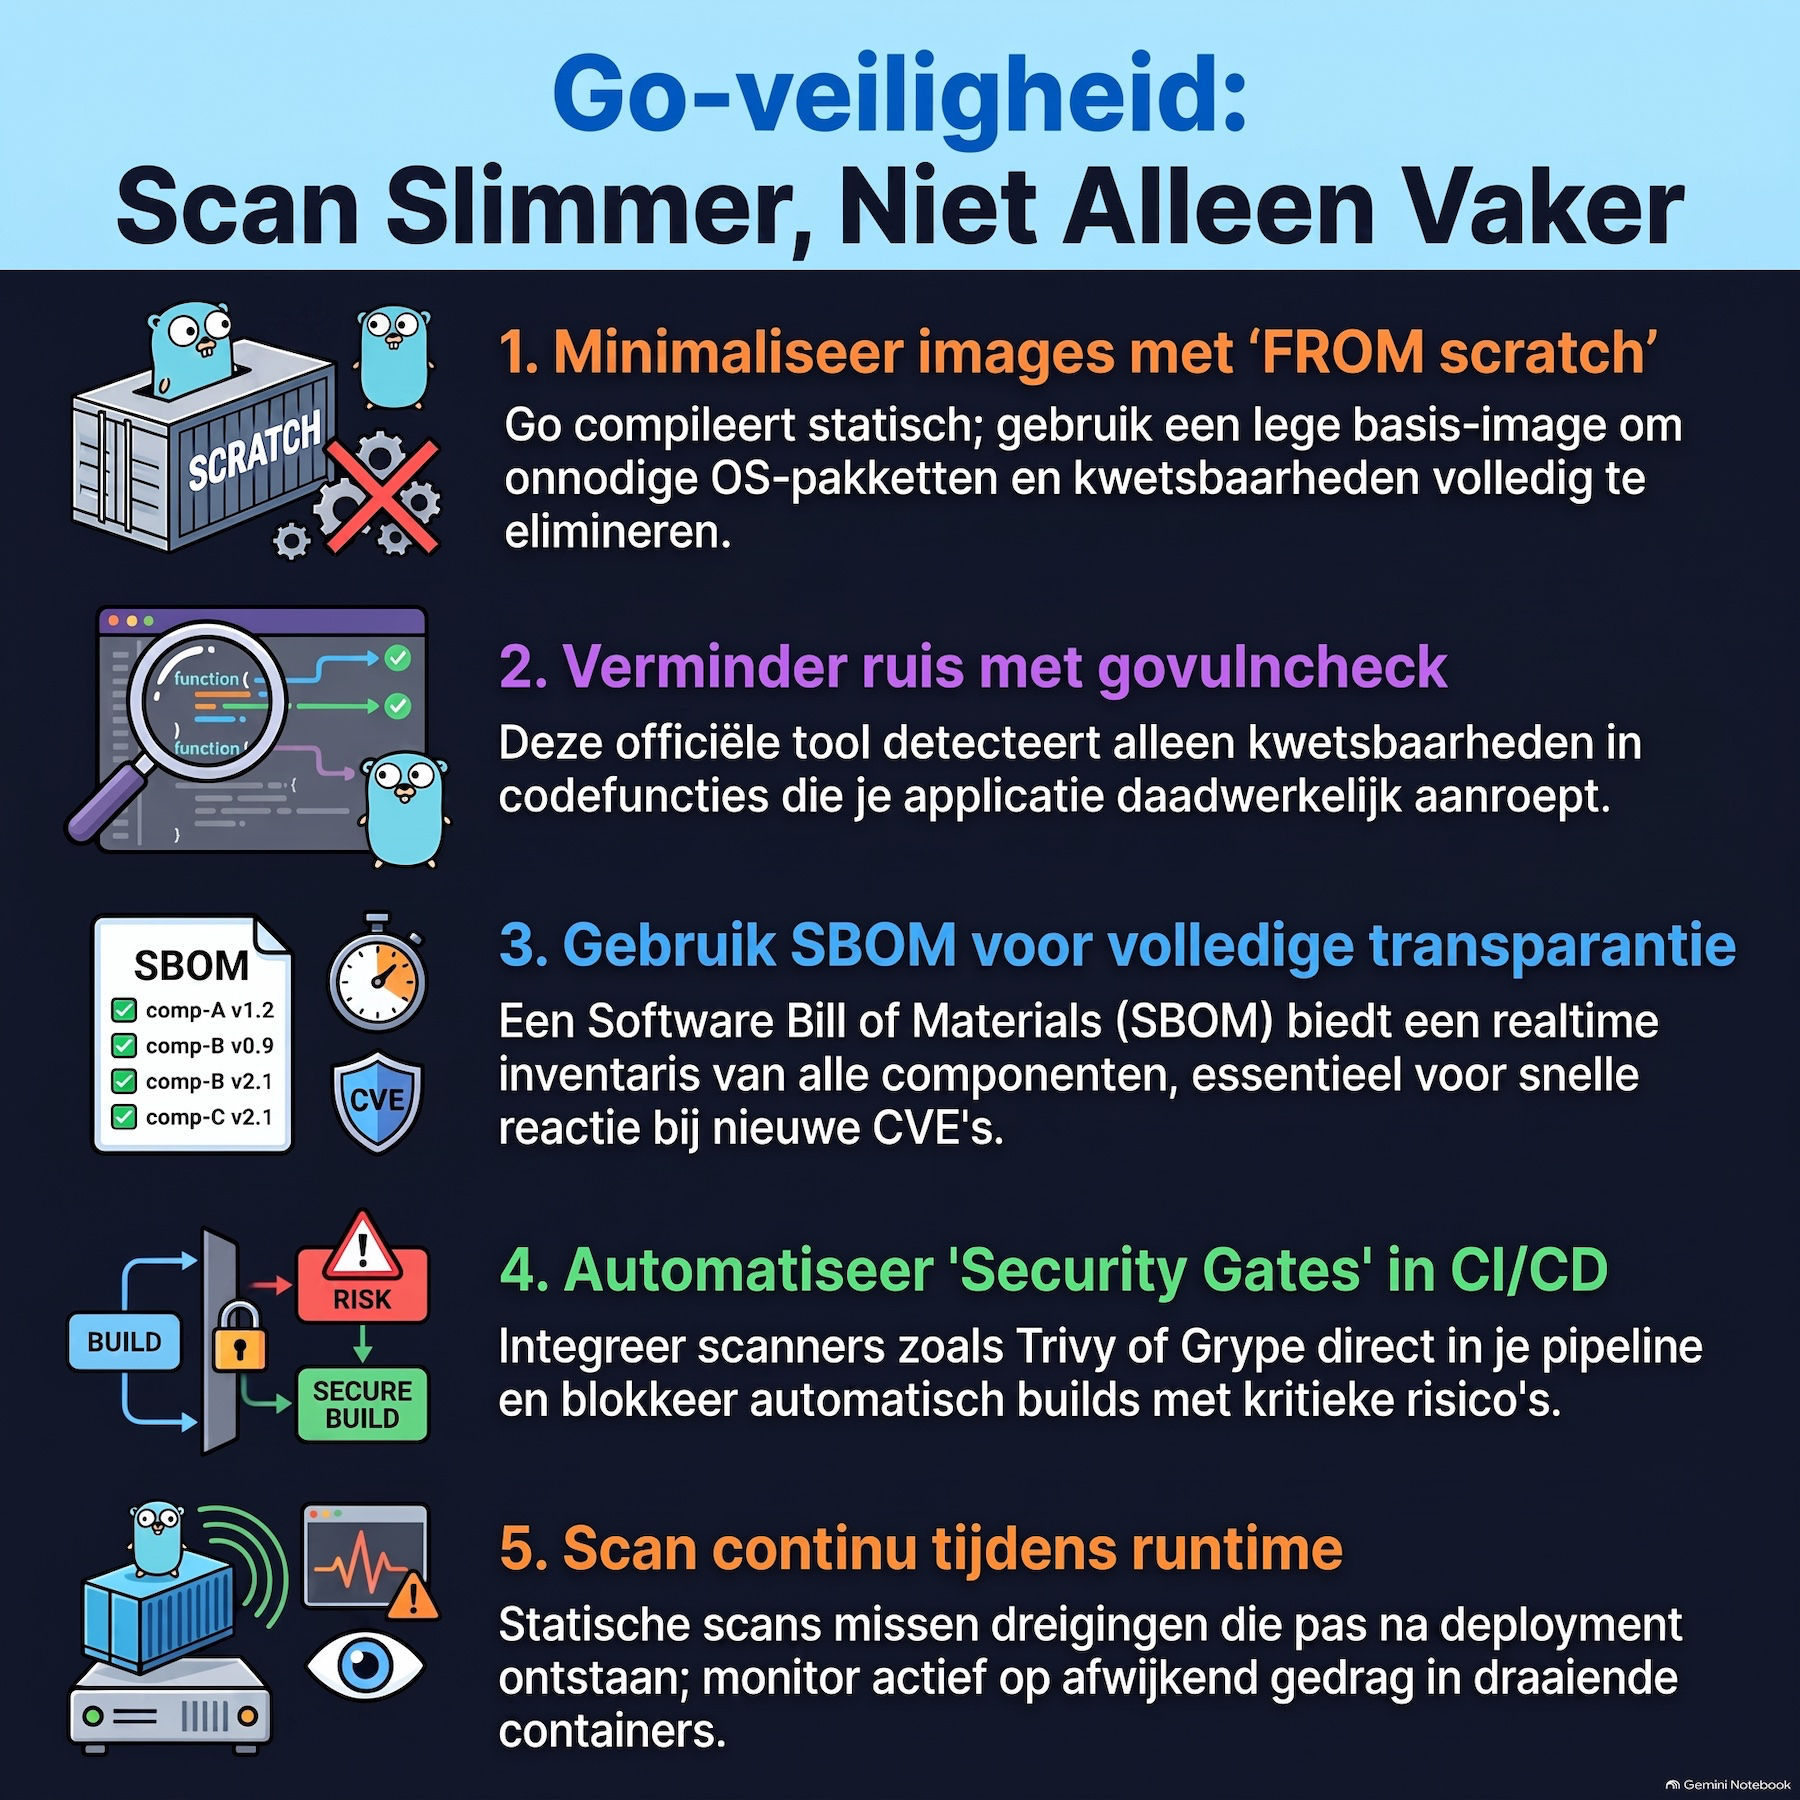
Vulnerability scanning in containers kampt met een acuut vertrouwensprobleem: door een overvloed aan valse waarschuwingen ontstaat alert fatigue, waardoor ontwikkelaars cruciale beveiligingslekken negeren. In deze analyse wordt de kloof verkend tussen theoretische kwetsbaarheden en daadwerkelijk risico, met een specifieke focus op Go-applicaties en moderne containers.De Schrikbarende Realiteit van Docker Hub Een grootschalige studie uit 2026 naar meer dan 12,7 miljoen repositories op Docker Hub legt een enorme risicoconcentratie bloot:Supply Chain Afhankelijkheid: Slechts 52.895 top-images zijn verantwoordelijk voor 84,7% van de ruim 663,8 miljard downloads.Structurele Lekken: Van deze bepalende images bevat 96,3% minstens één bekende kwetsbaarheid, en heeft 93,4% zelfs een als 'kritiek' aangemerkte CVE.De Strijd Tussen de Scanners Het vertrouwen op één enkele scanner blijkt roekeloos. Wanneer drie toonaangevende tools (Trivy, Grype en OSV-scanner) op dezelfde images worden losgelaten, stemt slechts 2,7% van de gerapporteerde kwetsbaarheden overeen. Ruim 66% van de lekken wordt door slechts één scanner opgemerkt. Dit ontstaat doordat tools verschillende databases (NVD, GitHub Advisories) hanteren en versienummers anders interpreteren.De situatie is nog extremer bij het zoeken naar gelekte inloggegevens (secrets): bij een scan met TruffleHog bleek maar liefst 99,7% van de 'verdachte' meldingen een vals positief te zijn, veroorzaakt door het blindstaren op willekeurige tekstreeksen (hoge entropie) zonder context.Het Dilemma voor Go-Ontwikkelaars Go compileert applicaties tot één statische binary. Dit veroorzaakt frictie wanneer een Go-app in een minimale Linux-distributie zoals Alpine wordt geplaatst:Ontwikkelaarsperspectief: Scanners slaan alarm op ongebruikte OS-pakketten (zoals curl of zlib). De ontwikkelaar ervaart dit als nutteloze ruis, omdat Go deze bibliotheken nooit aanroept.Security-perspectief: Als een aanvaller via een fout in de Go-code alsnog de container binnendringt, dienen die achtergebleven OS-pakketten als gereedschapskist om verdere rechten te verkrijgen (leapfrogging).Praktische Oplossingen voor Beveiliging Om uit de patstelling van valse alarmen te komen, zijn concrete stappen nodig in de bouw- en analysefase:Scratch & Distroless Containers: Gebruik multi-stage builds en eindig met een lege from scratch container. Zonder OS-pakketten of shell vervalt 90% van de ruis én heeft een hacker geen gereedschap bij een inbraak.Call Graph Analyse met govulncheck: In plaats van statische tekstbestanden (go.mod) te lezen, analyseert de officiële Go-tool de daadwerkelijke code-stroom. Kwetsbaarheden in ongebruikte functies worden gedegradeerd tot 'informational', wat valse positieven drastisch vermindert.Up-to-Date Toolchains: Omdat Go de compiler-code meeneemt in de binary, moeten ook de gebruikte Go-versie en de go.sum database scherp up-to-date gehouden worden tegen lekken in de toolchain zelf.
Embed this episode
Ready to play
Het valse auto-alarm in je CI/CD: container security & golang ontrafeld
No transcript for this episode yet
Similar Episodes
No similar episodes found.
Similar Podcasts
No similar podcasts found.