
EPISODE · Jul 21, 2026 · 17 MIN
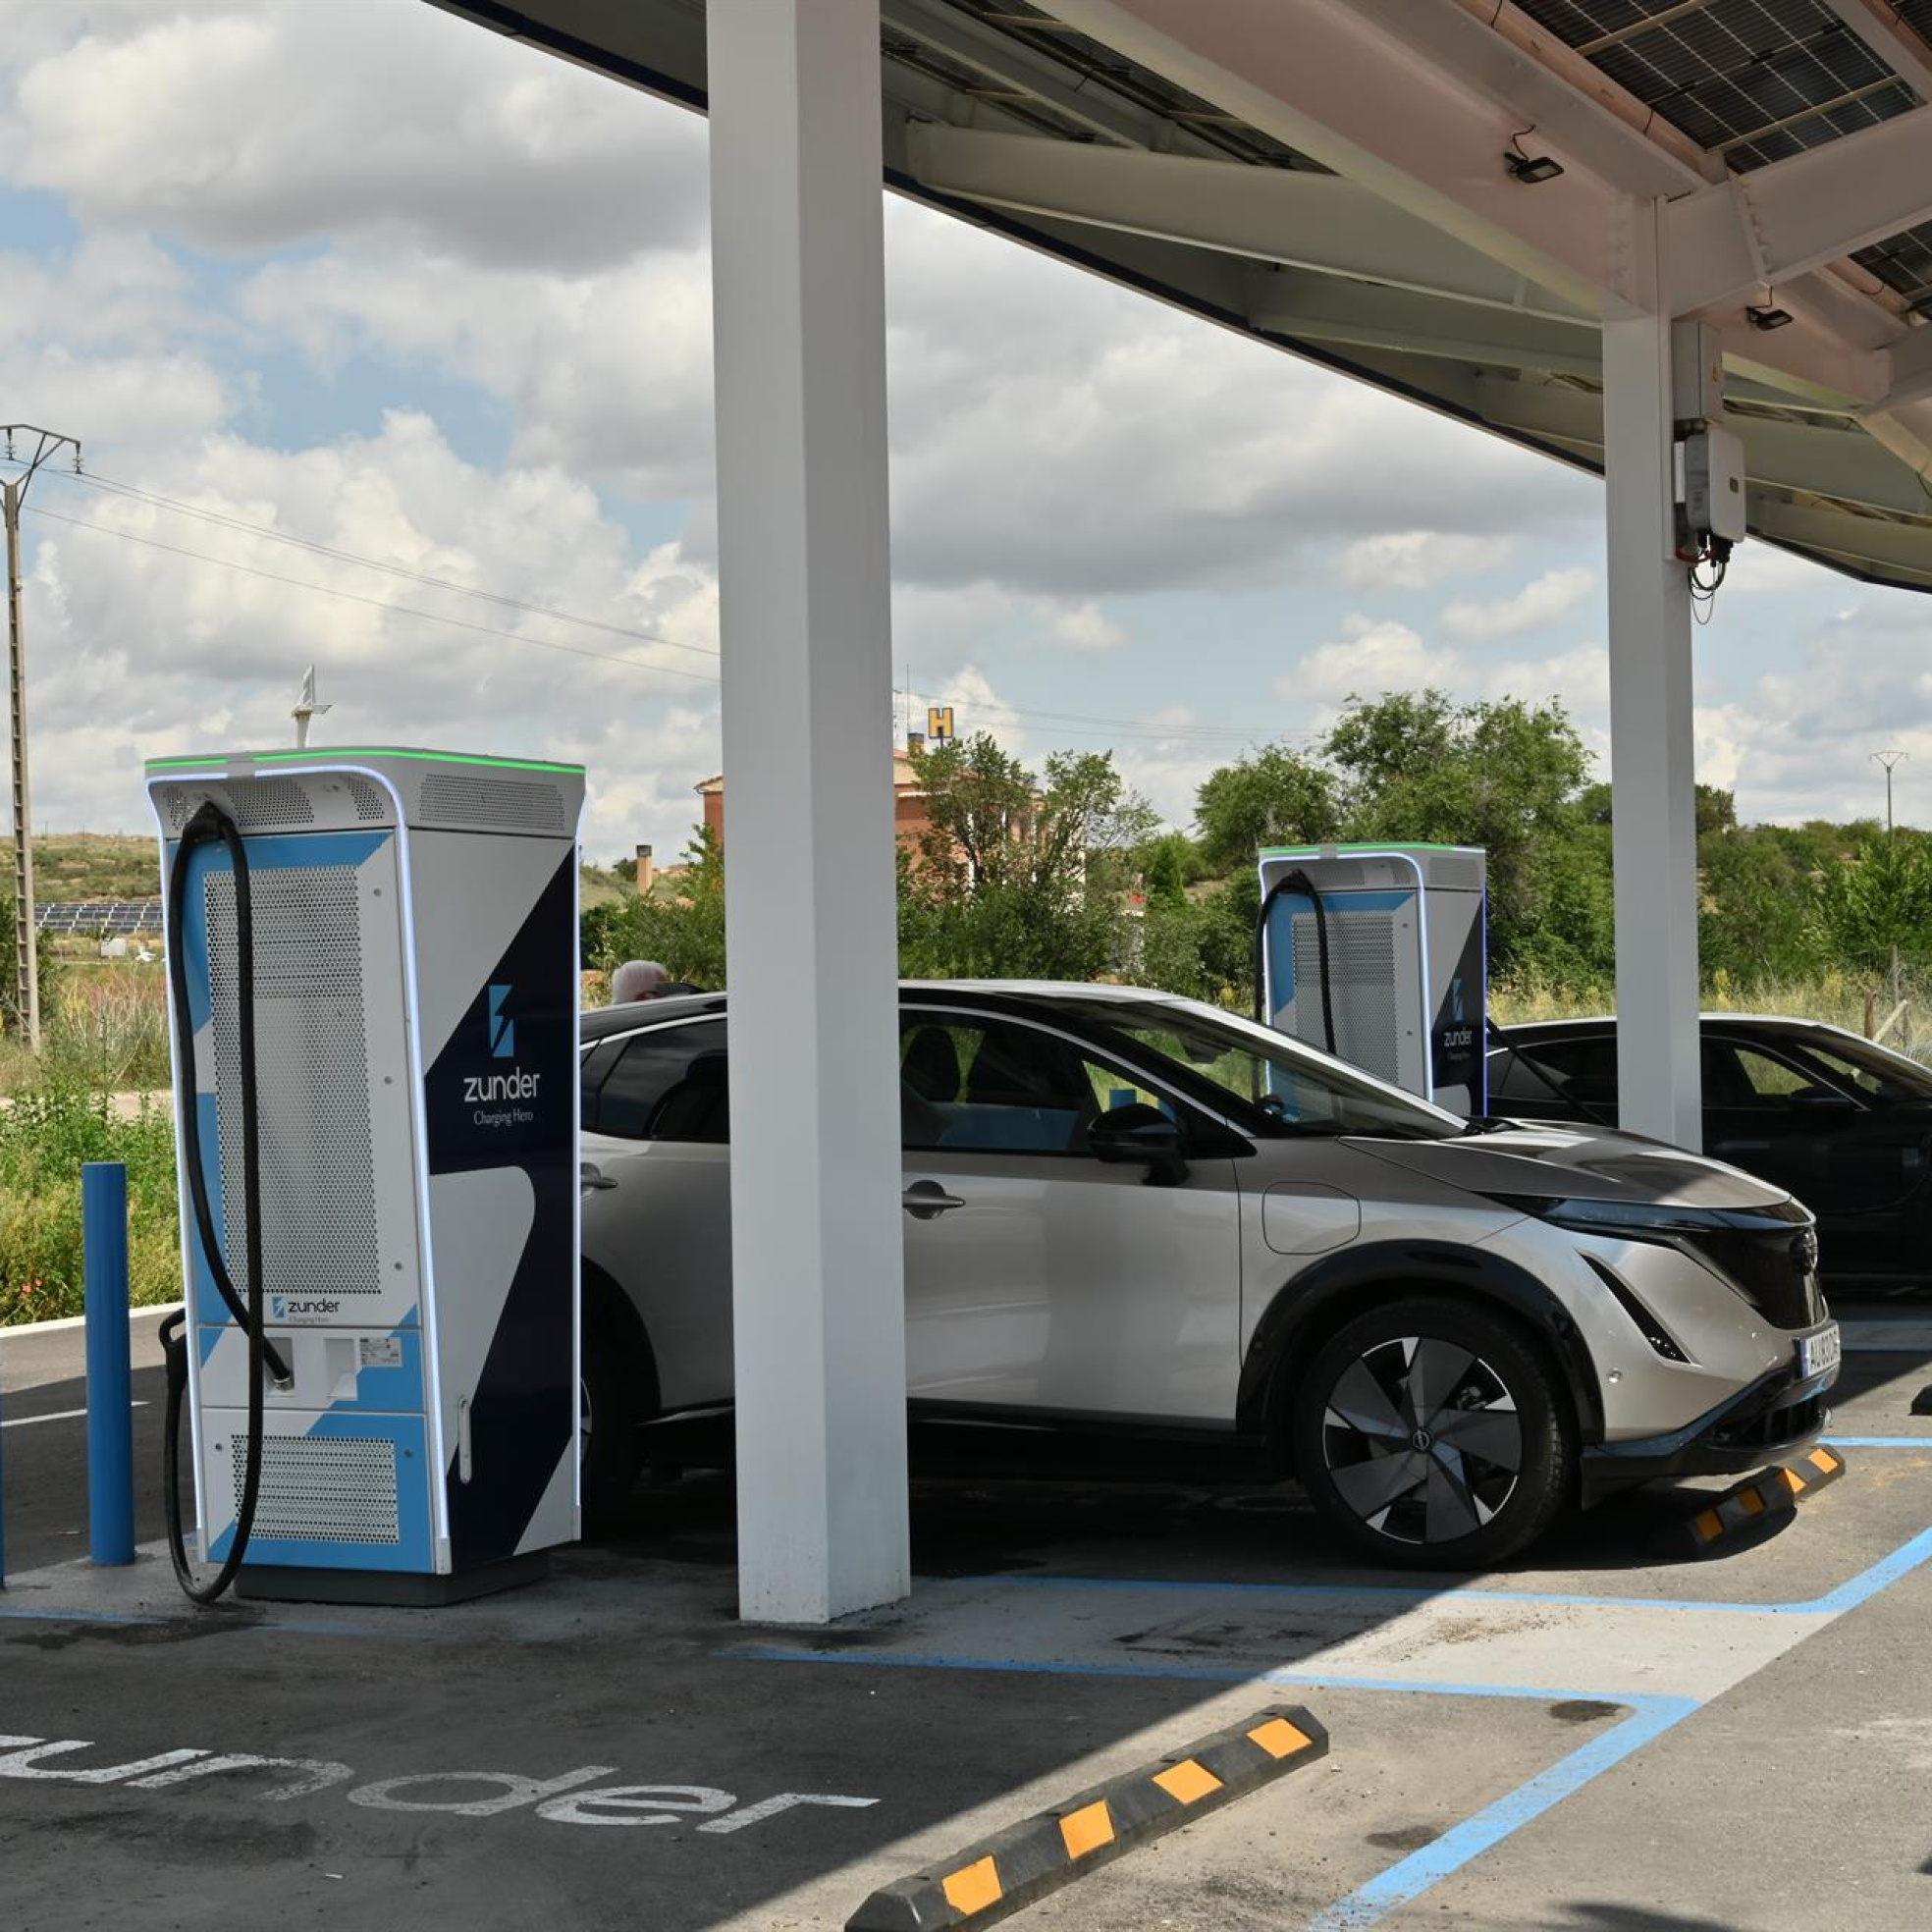
Mario Yáñez, consultor tecnológico: "Estafadores en las estaciones de carga de coches eléctricos sustituyen el QR que activa el terminal y pagas con tarjeta por otro que va a una web falsa"
from RSS - Audios de COPE
El verano es una época de relajación, pero también un período especialmente sensible para la seguridad tecnológica. El consultor tecnológico Mario Yáñez ha repasado en las 'Clases de Economía' del programa 'La Linterna', conducido por el comunicador Rubén Corral, los principales consejos y precauciones para disfrutar de unas vacaciones tecnológicamente seguras.Según Yáñez, la época estival combina múltiples factores de riesgo: más desplazamientos, conexiones desde redes públicas, mayor uso de dispositivos en exteriores y una bajada de la guardia generalizada. Todo ello provoca que los datos y equipos estén más expuestos. Además, advierte de que "el uso de la inteligencia artificial por los malos se ha disparado con trampas más sofisticadas e intentos de estafa mucho más avanzados".Una de las estafas más extendidas este verano, y que requiere especial atención, es la que utiliza códigos QR manipulados. Mario Yáñez alerta de una práctica cada vez más común en las estaciones de carga de coches eléctricos, donde los delincuentes actúan con una metodología clara.Los estafadores "sustituyen el código QR que te activa la carga y donde pagas también con la tarjeta, por un código QR que le redirecciona a una web suya, una web falsa, donde nos sacan el dinero". Esta técnica, conocida como QRishing o estafa silenciosa, también se da en los menús de los restaurantes, donde un código falso puede instalar malware en el dispositivo.Otro fraude clásico de la temporada son las estafas en alquileres turísticos. Proliferan webs falsas que simulan ser plataformas de confianza y que, tras recibir un pago total o parcial de la reserva, desaparecen. Yáñez señala que la inteligencia artificial ha perfeccionado el engaño, ya que ahora "usan fotos y datos reales de apartamentos que realmente están en alquiler", creando así lo que podría considerarse la estafa perfecta.Para evitarlo, el experto recomienda desconfiar de precios anormalmente bajos y, sobre todo, de cualquier petición para realizar el pago "por fuera de la plataforma", ya sea mediante Bizum o en otra web. Es fundamental reservar siempre en plataformas conocidas, verificar las reseñas de otros usuarios y realizar todo el proceso dentro de la aplicación oficial para no perder la protección.Las redes WiFi públicas en aeropuertos, hoteles o cafeterías son otro punto crítico. Al no estar cifradas, permiten que un atacante intercepte datos sensibles como "contraseñas, correos e incluso datos bancarios". La solución más recomendable es usar una VPN (Red Privada Virtual), aunque Yáñez matiza que incluso estas pueden ser espiadas. Para operaciones bancarias, es más seguro utilizar la red 4G o 5G del móvil.También hay que tener cuidado con los puntos de carga USB públicos. Existe un tipo de ataque conocido como 'Juice Jacking' que utiliza el cable de carga para acceder al dispositivo sin permiso, ya que estos cables no solo transmiten electricidad, sino también datos. Lo ideal es llevar un cargador propio, una batería externa (power bank) o un adaptador USB con bloqueo de datos, un pequeño dispositivo que solo deja pasar la corriente.La inteligencia artificial ha mejorado enormemente los ataques de phishing y suplantación de identidad. Ya no se limitan a correos electrónicos, sino que incluyen llamadas que suplantan la voz de un familiar, del banco o de otra empresa. La recomendación de Yáñez es clara ante este tipo de situaciones que, a menudo, son difíciles de detectar.Una de las medidas más eficaces contra el robo de credenciales es la verificación en dos pasos. Este sistema añade una capa extra de seguridad, ya que, aunque alguien robe una contraseña, no podrá acceder a la cuenta sin un segundo código que generalmente llega al móvil. Yáñez considera "esencial" tenerlo activado en servicios importantes como el correo, las redes sociales y la banca.En caso de pérdida o robo del móvil, es fundamental haber tomado medidas previas. Primero, proteger el acceso con datos biométricos (huella o cara) o un PIN. Segundo, tener activada la función de localización y borrado remoto, que permite rastrear el terminal y eliminar toda la información personal incluso si el dispositivo está apagado.Finalmente, el consultor recuerda los riesgos físicos para los dispositivos. El calor extremo daña las baterías y los componentes internos, por lo que se debe evitar dejar el móvil al sol. Por otro lado, compartir fotos de las vacaciones en tiempo real en redes sociales "indica claramente que no estamos en nuestra casa", una información muy valiosa para los ladrones. Lo mejor es esperar a la vuelta para publicar.En caso de duda o de ser víctima de un incidente, además de denunciar a la Policía Nacional o la Guardia Civil, se puede contactar con el Instituto Nacional de Ciberseguridad (INCIBE) a través de su teléfono 017 o de su página web, donde la Oficina de Seguridad del Internauta (OSI) ofrece ayuda y asesoramiento.
Embed this episode
What this episode covers
El consultor tecnológico Mario Yáñez advierte en 'La Linterna' de los crecientes peligros digitales del verano, desde estafas con QR hasta el 'juice jacking' Peligros en redes y puntos de carga Nuevas amenazas y cómo protegerse
Ready to play
Mario Yáñez, consultor tecnológico: "Estafadores en las estaciones de carga de coches eléctricos sustituyen el QR que activa el terminal y pagas con tarjeta por otro que va a una web falsa"
No transcript for this episode yet
Similar Episodes
Similar Podcasts
No similar podcasts found.